AD
AD
AD
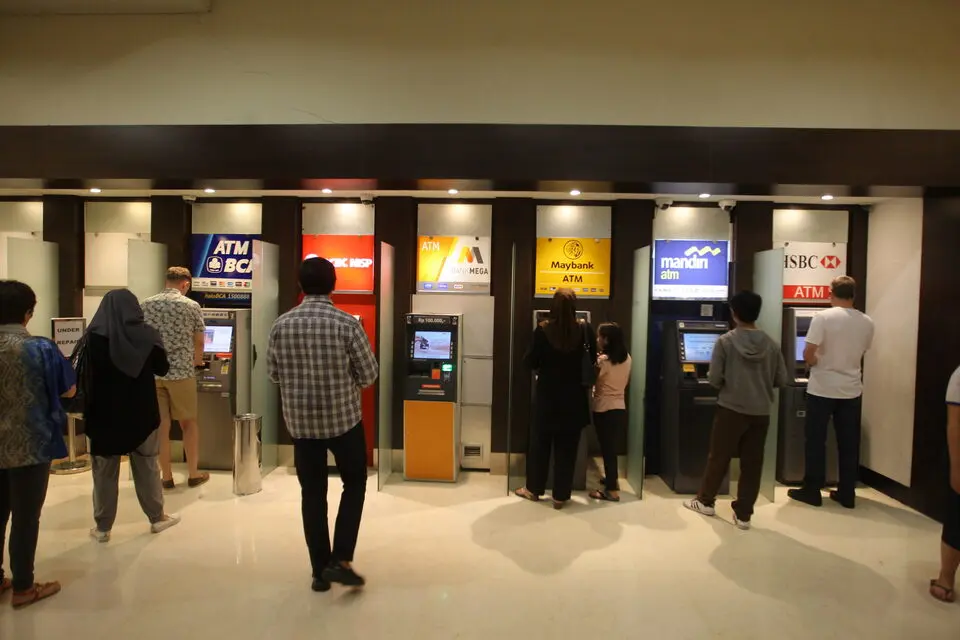
ລັດຖະບານອິນໂດເນເຊຍຮຽກຮ້ອງໃຫ້ທະນາຄານພາຊະນິດ (ທະນາຄານທຸລະກິດ) ຍົກລະດັບລະບົບຮັກສາຄວາມປອດໄພທາງໄຊເບີ ເພື່ອຮັບມືກັບໄພແຮກເກີທີ່ເພີ່ມຂຶ້ນ ຫຼັງພົບກິດຈະກຳທີ່ເຂົ້າຂ່າຍໄພຄຸກຄາມທາງໄຊເບີຖືກສະກັດກັ້ນເຖິງ 1.6 ລ້ານເທື່ອພາຍໃນ 24 ຊົ່ວໂມງ.
ທ່ານ ແອຣ໌ລັງກາ ຮາຣ໌ຕາຣ໌ໂກະ ລັດຖະມົນຕີປະສານງານດ້ານເສດຖະກິດຂອງອິນໂດເນເຊຍ ລະບຸວ່າ ທະນາຄານທຸກແຫ່ງຈຳເປັນຕ້ອງພັດທະນາລະບົບປ້ອງກັນໄພທາງດິຈິຕອນຢ່າງຕໍ່ເນື່ອງ ເພື່ອປົກປ້ອງລະບົບຂອງຕົນເອງຈາກການໂຈມຕີທາງໄຊເບີທີ່ອາດຈະເກີດຂຶ້ນ.
ທ່ານແອຣ໌ລັງກາ ກ່າວຕໍ່ຜູ້ສື່ຂ່າວທີ່ສຳນັກງານຂອງລາວໃນນະຄອນຫຼວງຈາການຕາ ເມື່ອວັນຈັນຜ່ານມາວ່າ ທະນາຄານແຕ່ລະແຫ່ງຕ້ອງໃຫ້ຄວາມສຳຄັນกับการເສີມສ້າງຄວາມປອດໄພທາງໄຊເບີ ໂດຍສະເພາະໃນຍຸກທີ່ລະບົບການເຮັດທຸລະກຳທາງການເງິນປ່ຽນມາຢູ່ເທິງແພລດຟອມດິຈິຕອນຫຼາຍຂຶ້ນ ເຊິ່ງຈຳເປັນຕ້ອງໄດ້ຮັບການດູແລຢ່າງຮັດກຸມ.
ລາວລະບຸວ່າ ໄພຄຸກຄາມທາງໄຊເບີไม่ได้ເກີດຂຶ້ນສະເພາະໃນອິນໂດເນເຊຍ ແຕ່ເປັນຄວາມທ້າທາຍລະດັບໂລກ ເນື່ອງຈາກລະບົບທະນາຄານດິຈິຕອນໃນຫຼາຍປະເທດກຳລັງປະເຊີນກັບຄວາມພະຍາຍາມເຈາະລະບົບ ແລະ ທົດສອບປະສິດທິພາບໃນການຮັບມືກັບໄພຄຸກຄາມ.
ຄຳເຕືອນດັ່ງກ່າວມີຂຶ້ນໃນຊ່ວງທີ່ອາຊະຍາກຳທາງໄຊເບີກຳລັງເປັນໄພຕໍ່ພາກການເງິນທົ່ວໂລກ ໂດຍສະຖາບັນການເງິນໃນຫຼາຍປະເທດລາຍງານເຫດການລະບົບຮັກສາຄວາມປອດໄພຖືກລະເມີດ ແລະ ເກີດຄວາມຂັດຂ້ອງໃນຊ່ວງຫຼາຍເດືອນຜ່ານມາ.
ເມື່ອວັນພະຫັດທີ່ຜ່ານມາ ທະນາຄານເຄຣດິດ ມູຕູເອວ ອາກີອາ (Crédit Mutuel Arkea) ຂອງຝຣັ່ງ ເປີດເຜີຍວ່າ ຖືກແຮກເກີຂໂມຍເງິນໄປປະມານ 100 ລ້ານເອີໂຣ ຫຼື ປະມານ 112.61 ລ້ານໂດລາສະຫະລັດ ໂດຍທະນາຄານກຳລັງດຳເນີນການຕິດຕາມ ແລະ ກູ້ຄືນເງິນທີ່ຖືກຂໂມຍໄປ ຂະນະທີ່ໄອຍະການຝຣັ່ງໄດ້ເປີດການສອບສວນເຫດການດັ່ງກ່າວ ເຊິ່ງຖືກເປີດເຜີຍຕໍ່ສາທາລະນະກ່ອນໜ້ານັ້ນໜຶ່ງວັນ.
ເຫດການນີ້ຖືເປັນກໍລະນີທີ່ເກີດຂຶ້ນບໍ່ເລື້ອຍປານໃດ ທີ່ອາຊະຍາກອນໄຊເບີສາມາດຂໂມຍເງິນຈາກທະນາຄານກະແສຫຼັກໄດ້ໂດຍົງ.
ນอกจากນີ້ ສະຖາບັນການເງິນໃນຍີ່ປຸ່ນ, ไຕ້ຫວັນ ແລະ ມາເລເຊຍ ຍັງປະເຊີນກັບເຫດການດ້ານຄວາມປອດໄພທາງໄຊເບີຫຼາຍຮູບແບບ ຕັ້ງແຕ່ການເຂົ້າເຖິງບັນຊີລູກຄ້າໂດຍບໍ່ໄດ້ຮັບອະນຸຍາດ, ການຂໂມຍຂໍ້ມູນ ຈົນເຖິງການສໍ້ໂກງທາງການເງິນ.
ອິນໂດເນເຊຍສະກັດໄພໄຊເບີ 1.6 ລ້ານຄັ້ງໃນ 24 ຊົ່ວໂມງ
ດ້ານ ຟໍຕີການ໌ດ ແລບສ໌ (FortiGuard Labs) ລາຍງານວ່າ ລະບົບກວດພົບ ແລະ ສະກັດກັ້ນກິດຈະກຳທີ່ເຂົ້າຂ່າຍໄພຄຸກຄາມທາງໄຊເບີໃນອິນໂດເນເຊຍໄດ້ປະມານ 1.6 ລ້ານຄັ້ງ ພາຍໃນໄລຍະເວລາ 24 ຊົ່ວໂມງ ຈົນເຖິງວັນຈັນ ຫຼື ສະເລ່ຍປະມານ 19 ຄັ້ງຕໍ່ວິນາທີ.
ຢ່າງໃດກໍຕາມ ອາວຟອນສ໌ တານຸຈາຢາ (Alphons Tanujaya) ຜູ້ຊ່ຽວຊານດ້ານຄວາມປອດໄພທາງໄຊເບີ ລະບຸວ່າ ຕົວເລກດັ່ງກ່າວไม่ได้ໝາຍຄວາມວ່າອິນໂດເນເຊຍກຳລັງປະເຊີນການໂຈມຕີທາງໄຊເບີທີ່ເພີ່ມຂຶ້ນຢ່າງຜິດປົກກະຕິສະເໝີໄປ ເນື່ອງຈາກກິດຈະກຳຈຳນວນຫຼາຍທີ່ລະບົບກວດພົບນັ້ນ ເປັນການສະແກນລະບົບໂດຍອັດຕະໂນມັດຈາກບອດເນັດ (Botnet) ແລະ ຊອບແວປະເພດອື່ນໆ ທີ່ເຮັດວຽກເພື່ອຄົ້ນຫາຊ່ອງໂຫວ່ດ້ານຄວາມປອດໄພ ຫຼາຍກວ່າທີ່ຈະเป็นการເຈາະເຂົ້າສູ່ລະບົບຄອມພິວເຕີໄດ້ສຳເລັດ.
ແຫຼ່ງຂ່າວ: Jakarta Globe