AD
AD
AD
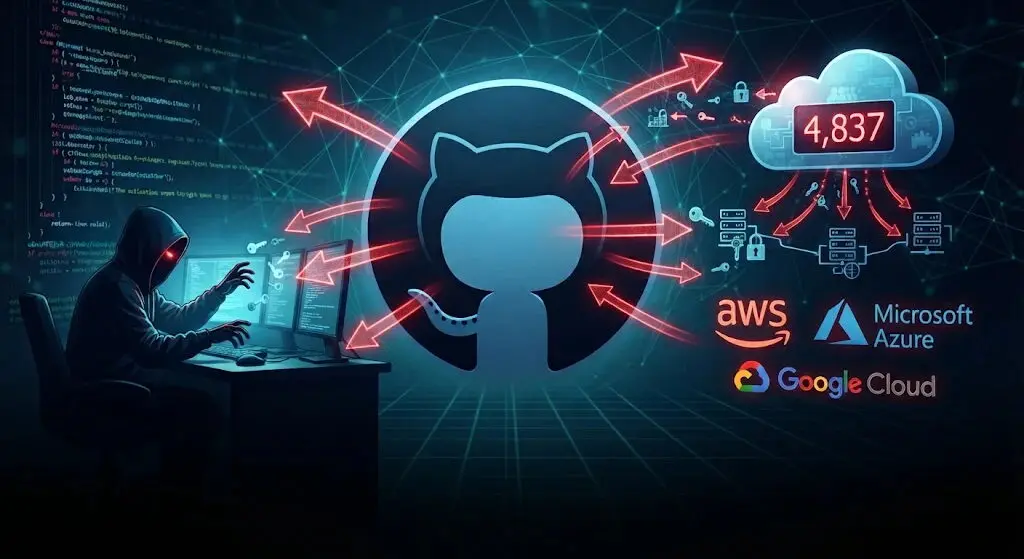
ເກີດເຫດໂຈມຕີຄັ້ງໃຫຍ່ເທິງ GitHub ຫຼັງບໍລິສັດຄວາມປອດໄພ Aikido Security ກວດພົບແຄມເປນທີ່ຊື່ວ່າ wfx-loot ຕັ້ງແຕ່ວັນທີ 10 ພະຈິກ 2026 ໂດຍແຮັກເກີໃຊ້ບັນຊີ GitHub ທີ່ຖືກລັກຂໍ້ມູນເຂົ້າສູ່ລະບົບໄປແລ້ວ 4,837 ບັນຊີ ເພື່ອທົດສອບສິດເຂົ້າເຖິງຄັງເກັບໂຄ້ດຫຼາຍເຖິງ 61,764 ແຫ່ງ ແລະ ພົບຫຼັກຖານວ່າໂຄ້ດອັນຕະລາຍຖືກເອີ້ນໃຊ້ງານໃນຄັງໂຄ້ດຢ່າງໜ້ອຍ 1,800 ແຫ່ງ.
ວິທີໂຈມຕີເລີ່ມຈາກການໃຊ້ບັນຊີທີ່ຖືກລັກສ້າງຄຳຂໍແກ້ໄຂໂຄ້ດ ຫຼື Pull Request ທີ່ເບິ່ງຄືກັບການກວດສອບລະບົບຕາມປົກກະຕິ ຫາກບັນຊີນັ້ນມີສິດແກ້ໄຂໂຄ້ດໄດ້ ແຮັກເກີຈະພະຍາຍາມລັກລອບເພີ່ມສະຄຣິບອັນຕະລາຍເຂົ້າໄປໃນ GitHub Actions ເຊິ່ງເປັນລະບົບທີ່ນັກພັດທະນາໃຊ້ສັ່ງທົດສອບ ແລະ ສ້າງຊອບແວໂດຍອັດຕະໂນມັດ.
ເມື່ອລະບົບທຳງານ ສະຄຣິບດັ່ງກ່າວຈະພະຍາຍາມລັກຂໍ້ມູນລັບທີ່ລະບົບເຂົ້າເຖິງໄດ້ ບໍ່ວ່າຈະເປັນ Token, API Key ຫຼື ຂໍ້ມູນຢືນຢັນຕົວຕົນສຳລັບບໍລິການ Cloud ຢ່າງ AWS, Microsoft Azure ແລະ Google Cloud ລວມທັງກະແຈສຳລັບບໍລິການ AI ບາງປະເພດ ຂໍ້ມູນເຫຼົ່ານີ້ອາດເປີດທາງໃຫ້ຜູ້ໂຈມຕີເຂົ້າເຖິງລະບົບອື່ນຂອງອົງກອນໄດ້ ຂຶ້ນຢູ່ກັບສິດທີ່ຖືກຕັ້ງຄ່າໄວ້.
ທີ່ໜ້າກັງວົນຄື ຫຼັງຈາກສະຄຣິບທຳງານ ແຮັກເກີຈະຟ້າວຍ້ອນການແກ້ໄຂໂຄ້ດ ແລະ ລຶບປະຫວັດການທຳງານຂອງ GitHub Actions ເຊິ່ງໃນຫຼາຍກໍລະນີເກີດຂຶ້ນພາຍໃນເວລາປະມານໜຶ່ງນາທີ ເຮັດໃຫ້ເມື່ອເຈົ້າຂອງໂຄງການກັບມາກວດສອບ ອາດບໍ່ພົບໂຄ້ດແປກປອມຫຼົງເຫຼືອຢູ່ ທັງທີ່ຂໍ້ມູນສຳຄັນອາດຖືກສົ່ງອອກໄປແລ້ວ.
ນັກວິໄຈຍັງພົບວ່າມັນແວສາມາດພະຍາຍາມສ້າງຊ່ອງທາງເຂົ້າເຖິງລະບົບ Cloud ໄວ້ຕໍ່ໄດ້ ເຖິງແມ່ນວ່າເຈົ້າຂອງລະບົບຈະປ່ຽນກະແຈເດີມແລ້ວກໍຕາມ ນອກຈາກນີ້ ໂຄ້ດອັນຕະລາຍບາງສ່ວນຍັງຫຼຸດເຂົ້າໄປໃນແພັກເກດຊອບແວທີ່ເຜີຍແຜ່ຜ່ານລະບົບອັດຕະໂນມັດ ເພີ່ມຄວາມສ່ຽງຕໍ່ຜູ້ທີ່ນຳໂຄ້ດເຫຼົ່ານັ້ນໄປໃຊ້ງານ.
ສຳລັບນັກພັດທະນາ ຫຼື ອົງກອນທີ່ໃຊ້ GitHub ຄວນກວດສອບ PR ຊື່ “docs: dependency audit notes” ຫຼື Branch ຊື່ “wfx-docs” ລວມທັງການແກ້ໄຂໄຟລ໌ GitHub Actions ແລະ ປະຫວັດການທຳງານທີ່ຫາຍໄປຢ່າງຜິດປົກກະຕິ.
ຫາກພົບວ່າມີການລັນສະຄຣິບອັນຕະລາຍ ຕ້ອງຟ້າວຍົກເລີກຂໍ້ມູນເຂົ້າສູ່ລະບົບທີ່ຖືກລັກ ປ່ຽນກະແຈທີ່ອາດຮົ່ວໄຫຼ ແລະ ກວດສອບສິດເທິງ Cloud ວ່າມີຊ່ອງທາງເຂົ້າເຖິງແປກປອມຖືກສ້າງຖິ້ມໄວ້ຫຼືບໍ່.
ເຫດການນີ້ບໍ່ໄດ້ໝາຍຄວາມວ່າລະບົບ GitHub ທັງໝົດຖືກແຮັກ ແຕ່ເປັນການໃຊ້ບັນຊີ ແລະ ສິດທີ່ຖືກລັກມາໂຈມຕີໂຄງການຕ່າງໆ ເຊິ່ງອາດສ້າງຄວາມເສຍຫາຍຕໍ່ເນື່ອງໄດ້.
ທີ່ມາ: notebookspec