AD
AD
AD
FBI ເຜີຍກຸ່ມແຮກເກີທີ່ລັດຖະບານເກົາຫຼີເໜືອສະໜັບສະໜູນ ໃຊ່ວີດີໂອຄອນຜ່ານ Zoom ແລະ Microsoft Teams ຫຼອກລັກຂໍ້ມູນສ່ວນຕົວ ແລະ ຕິດຕັ້ງມັລແວ ດູດເງິນຄຣິບໂตรວມກວ່າ 400 ລ້ານໂດລາ ໄດ້ເຫຍື່ອຫຼາຍກວ່າ 900 ຄົນ.
ສຳນັກງານສືບສວນກາງສະຫະລັດ ຫຼື ເອຟບີໄອ (FBI) ເປີດເຜີຍວ່າ ກຸ່ມແຮກເກີທີ່ເຊື່ອມໂຍງກັບລັດຖະບານເກົາຫຼີເໜືອ ໃຊ້ກົນໂກງຮູບແບບໃໝ່ ດ້ວຍການສ້າງວີດີໂອຄອນປອມເພື່ອຫຼອກລັກຕົວຕົນ ແລະ ຂໍ້ມູນຂອງເຫຍື່ອ ກ່ອນນຳໄປໂຈລະກຳຊັບສິນດິຈິຕອນ ຫຼື ຄຣິບໂຕເຄີເຣນຊີ ຄິດເປັນມູນຄ່າຄວາມເສຍຫາຍຫຼາຍກວ່າ 400 ລ້ານໂດລາສະຫະລັດ ຫຼື ລາວປະມານ 1.3 ໝື່ນລ້ານບາດ ໂດຍມີຜູ້ຕົກເປັນເຫຍື່ອຫຼາຍກວ່າ 90 ຣາຍ ໃນຊ່ວງ 18 ເດືອນທີ່ຜ່ານມາ.
ເອຟບີໄອຮຽກປະຕິບັດການຫຼອກລວງຄັ້ງນີ້ວ່າ “FaceStealer” ເຊິ່ງມຸ່ງໂຈມຕີຜູ້ທີ່ເຮັດວຽກໃນອຸດສາຫະກຳຄຣິບໂຕເຄີເຣນຊີ ແລະ Web3 ໂດຍສະເພາະຜູ້ພັດທະນາ ແລະ ດູແລຊອບແວໂອເປນຊໍສ.
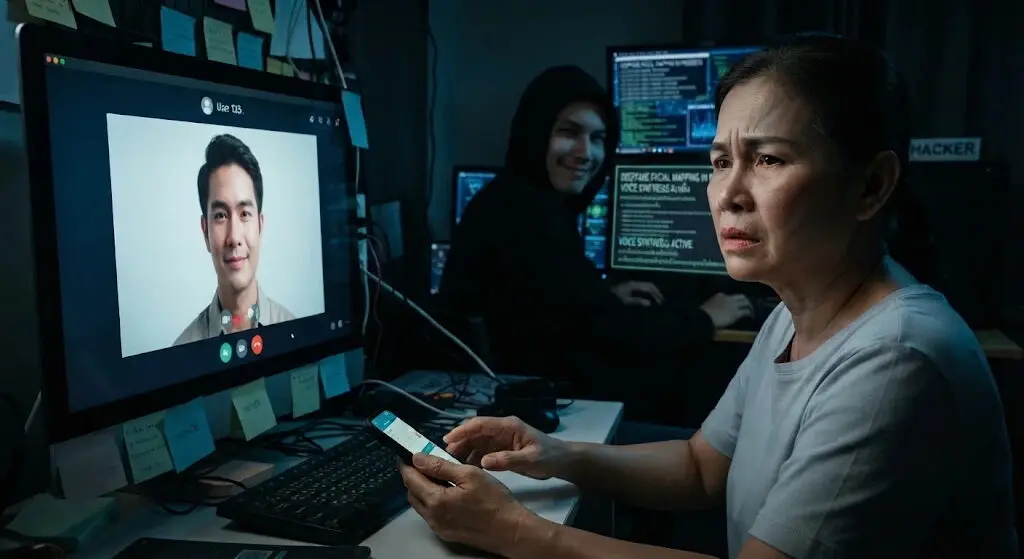
ກົນໂກງດັ່ງກ່າວເລີ່ມຕົ້ນຈາກແຮກເກີໃຊ້ບັນຊີສັງຄົມອອນໄລນ໌ປອມ ຫຼື ບັນຊີທີ່ຖືກລັກມາ ຕິດຕໍ່ເຫຍື່ອເພື່ອເຊີນເຂົ້າຮ່ວມປະຊຸມຜ່ານວີດີໂອຄອນ ໂດຍໃຊ້ແພລດຟອມປອມທີ່ລຽນແບບ Zoom, Microsoft Teams ແລະ Google Meet.
ຈາກນັ້ນຄົນຮ້າຍຈະເປີດຄລິບວີດີໂອທີ່ບັນທຶກພາບເຫຍື່ອລາຍອື່ນ ເຊິ່ງເປັນບຸກຄົນທີ່ເປົ້າໝາຍຮູ້ຈັກ ເພື່ອສ້າງຄວາມໜ້າເຊື່ອຖືໃຫ້ເບິ່ງຄືວ່າກຳລັງສົນທະນາກັບຄົນຮູ້ຈັກແທ້ໆ ແຕ່ລະຫວ່າງການສົນທະນາ ສຽງຈະເກີດບັນຫາຂັດຂ້ອງ ກ່ອນມີຂໍ້ຄວາມປາກົດເທິງໜ້າຈໍ ແຈ້ງໃຫ້ເຫຍື່ອຄລິກລິ້ງເພື່ອແກ້ໄຂບັນຫາສຽງ.
ເມື່ອເຫຍື່ອຫຼົງເຊື່ອ ແລະ ຄລິກລິ້ງດັ່ງກ່າວ ມັລແວຈະຖືກດາວໂຫຼດລົງໃນອຸປະກອນໂດຍບໍ່ຮູ້ຕົວ ເຮັດໃຫ້ແຮກເກີສາມາດເຂົ້າເຖິງລາຍຊື່ຜູ້ຕິດຕໍ່ ແລະ ແອບພິເຄຊັນຕ່າງໆ ຂອງເຫຍື່ອ ເພື່ອຳຂໍ້ມູນໄປຂະຫຍາຍເຄືອຂ່າຍເປົ້າໝາຍ ແລະ ຫຼອກລວງຄົນອື່ນຕໍ່ໄປ.
ນอกจากນີ້ ເຈົ້າໜ້າທີ່ຍັງພົບວ່າແຮກເກີແອບບັນທຶກພາບ ແລະ ສຽງລະຫວ່າງການສົນທະນາຜ່ານວີດີໂອຄອນ ເພື່ອຳຄລິບເຫຼົ່ານັ້ນໄປໃຊ້ເປັນເຄື່ອງມືສ້າງຄວາມໜ້າເຊື່ອຖືໃນການຫຼອກເຫຍື່ອລາຍໃຫມ່ອີກດ້ວຍ.
ເບຣຕ ເລເທີຣ໌ແມນ ຜູ້ອຳນວຍການຝ່າຍໄຊເບີຂອງເອຟບີໄອລະບຸວ່າ ລັດຖະບານເກົາຫຼີເໜືອເພິ່ງພາຍລາຍໄດ້จากการໂຈລະກຳຄຣິບໂຕເຄີເຣນຊີຄັ້ງໃຫຍ່ ເພື່ອຳໄປສະໜັບສະໜູນໂຄງການອາວຸດທີ່ຜິດກົດໝາຍ ແລະ ໃນຊ່ວງຫຼາຍປີທີ່ຜ່ານມາ ສາມາດລັກຊັບສິນດິຈິຕອນໄປແລ້ວຫຼາຍພັນລ້ານໂດລາ.
ດ້ານເປຣຕຣິກ ແກຣນດີ ຜູ້ຊ່ວຍຜູ້ອຳນວຍການສຳນັກງານເອຟບີໄອປະຈຳລອດແອງເຈລິດເຕືອນວ່າ ກົນໂກງນີ້ມີປະສິດທິພາບສູງ ເພາະອາໄສຄວາມໄວ້ວາງໃຈທີ່ຜູ້ຄົນມີຕໍ່ແພລດຟອມປະຊຸມອອນໄລນ໌ທີ່ໃຊ້ກັນທົ່ວໄປ ລວມທັງຄວາມເຊື່ອໃຈໃນຄວາມສຳພັນສ່ວນຕົວ ເຮັດໃຫ້ແມ້ແຕ່ຜູ້ທີ່ມີຄວາມຮູ້ດ້ານເຕັກໂນໂລຊີ ແລະ ຄວາມປອດໄພທາງໄຊເບີກໍ່ອາດຕົກເປັນເຫຍື່ອໄດ້.
ຄວາມເຄື່ອນໄຫວດັ່ງກ່າວເກີດຂຶ້ນພຽງໜຶ່ງສັບປະດາ ຫຼັງ Binance ແພລດຟອມຊື້ຂາຍຄຣິບໂຕເຄີເຣນຊີຣາຍໃຫຍ່ທີ່ສຸດຂອງໂລກ ເປີດເຜີຍວ່າຖືກແຮກເກີ ใช้วิธีປອມຕົວເປັນຜູ້ສະໝັກງານ ແລະ ຫຼອກສຳພາດງານ ກ່ອນລັກຊັບສິນດິຈິຕອນມູນຄ່າສູງເຖິງ 6.3 ພັນລ້ານໂດລາສະຫະລັດ ເຊິ່ງໜ່ວຍງານບັງຄັບໃຊ້ກົດໝາຍຂອງສະຫະລັດເຊື່ອວ່າກ່ຽວຂ້ອງກັບກຸ່ມແຮກເກີທີ່ເຊື່ອມໂຍງກັບເກົາຫຼີເໜືອ ຂະນະທີ່ລັດຖະບານປຽງຢາງປະຕິເສດຂໍ້ກ່າວຫາດັ່ງກ່າວ.
ແຫຼ່ງຂ່າວ: BBC